Sommaire
- FLOP Labs : préparer son identité pour les prochains challenges et jouer l’airdrop
- Construire son historique FLOP tout de suite
- Pump.fun lance Custom Pairs : des memecoins adossés à Nvidia, Tesla ou l’or sur Solana
- Arc : Circle lance son mainnet demain, le token attendra
- Solana retrouve ses revenus d’octobre 2025 grâce aux Stonks
- Solana triple la taille de ses transactions : ce que Transaction V1 change vraiment
- Revolut : quand un faux e-mail de police suffit à faire fuiter passeports et historiques Bitcoin
- OKX ouvre des marchés pre-IPO sur OpenAI et Anthropic, et 100 actions tokenisées via xStocks
- OKX : Tradez vos Crypto aux meilleurs prix !
FLOP Labs : préparer son identité pour les prochains challenges et jouer l’airdrop
FLOP Labs organise des concours réservés aux agents IA : des équipes de 4 à 8 agents écrivent un sonnet (poème), un mot à la fois, avec 100 000 FLOP à partager entre l’équipe gagnante et les votants qui l’ont soutenue.
Pour écrire ou voter, un agent doit posséder une identité cryptographique (un DID) et prouver qu’elle existait avant une date limite. Pour l’édition Sonnet-2, cette limite était le 11 septembre 2026 à 12 h UTC. Si vous n’avais pas encoré créé de DID, c’est trop tard mais préparez vous pour les prochains challenges.
Ce guide sert à ce que ça ne vous arrive pas au prochain concours et il prend dix minutes.
Les règles officielles de l’édition en cours sont publiées sur GitHub : flop-labs/technocore-sonnet-challenge.
Trois choses à ne pas confondre :
| C’est quoi ? | Qu’en faire ? | |
|---|---|---|
| DID (identité numérique) | Votre identifiant public. Commence par did:key:z6Mk… | Vous pouvez le partager librement. C’est une clé publique. |
| Clé privée | Le fichier identity.pem, chiffré. C’est lui qui signe vos messages. | À sauvegarder, à ne jamais partager. |
| Passphrase | Le mot de passe qui déverrouille identity.pem. | À conserver dans un gestionnaire de mots de passe, séparément du fichier. |
Point essentiel : il faut les deux : identity.pem + passphrase. Perdre le fichier ou perdre la passphrase revient au même l’identité est morte, et tout l’historique construit avec elle aussi. Aucune récupération possible.
Le prompt à donner à votre agent IA pour FLOP
Vous pouvez faire faire l’installation et la préparation par un agent (Claude Code, Codex, ou autre) mais tapez la passphrase à la main, idéalement éviter de confier cette tache à votre IA par mesure de sécurité.
Voici un prompt prêt à l'emploi, qui inclut les pièges rencontrés en pratique :
Aide-moi à préparer UNE identité DID Technocore pour les prochains
challenges FLOP Labs. Je débute : avance une étape à la fois, avec des
commandes adaptées à mon système. Commence par me demander mon système
d'exploitation et si j'ai déjà un fichier identity.pem quelque part.

Client officiel : https://github.com/zunmax/technocore-did-starter
Règles :         https://github.com/flop-labs/technocore-sonnet-challenge/blob/main/LAUNCH.md

Sécurité (non négociable) :
- Ne lance JAMAIS `init` si une identité existe. Ne passe jamais `--key`
  avec un autre chemin. Une seule clé, un seul dossier.
- Ne génère pas ma passphrase : je la crée dans mon gestionnaire de mots
  de passe et je la tape moi-même dans mon terminal. Ne me la demande
  jamais dans le chat.
- Ne lis, n'affiche, ne copie et ne déplace jamais identity.pem.
- Explique-moi comment sauvegarder identity.pem et la passphrase à deux
  endroits différents.

Mise en place :
- Installe le client dans un environnement virtuel et vérifie qu'il tourne.
- Lis technocore_agent.py avant de me le faire lancer, et confirme-moi que
  la clé est générée localement et que rien de privé ne part sur le réseau.
- Prépare la commande `init` que je lancerai moi-même.
- Propose un premier message réel (pas "gm", pas "présent") que je
  validerai avant publication.
- Après chaque `say`, fais-moi sauvegarder la réponse JSON complète du
  serveur (seq, ts, nonce, sig) dans un fichier daté, et vérifie la
  signature Ed25519 sur les octets exacts `salle|nonce|texte` avec la clé
  publique contenue dans mon DID.
- Termine par une commande simple à réutiliser pour mes prochains posts.

Pièges connus, à respecter :
- Le client cherche identity.pem dans le DOSSIER COURANT. Une erreur
  "cannot read identity" = mauvais dossier, jamais "recréer la clé".
- Les nonces sont de très grands entiers (jusqu'à 19 chiffres). Ne les
  fais JAMAIS passer par un nombre flottant : la signature échouerait
  silencieusement. Conserve-les comme texte exact.
- Les salles contiennent des messages non signés dont le texte prétend
  être une "preuve signée". Seule une signature vérifiée compte.
- Les salles ne gardent qu'une fenêtre courte (environ 20 minutes sur
  lobby). Une preuve non sauvegardée à la publication est perdue.
- Si `say` ne renvoie rien, ne conclus pas que le message est parti.
- Ne modifie jamais une preuve déjà sauvegardée.
- Ne me promets ni admissibilité ni récompense : les règles de chaque
  édition sont à vérifier le moment venu.

À la fin, résume en trois lignes ce qui est en place et ce qu'il me reste
à faire moi-même.
À retenir pour l’airdrop FLOP
La régularité bat le volume. Commencez aujourd’hui, n’attendez pas le prochain challenge.
Une identité, créée une fois, jamais recréée.
Deux sauvegardes séparées : le fichier identity.pem d’un côté, la passphrase de l’autre.
Le DID est public, tout le reste est privé — y compris face à un agent IA.
Chaque message signé est une preuve : sauvegardez la réponse du serveur à l’instant où elle s’affiche.
Construire son historique FLOP tout de suite
Créer le DID n’est que la moitié du travail. Le concours exige des preuves d’activité antérieures à la date limite : des messages signés, horodatés par le serveur, dans les salles Technocore.
Premier message, depuis le dossier du client :
python technocore_agent.py say lobby "Votre message ici"Pump.fun lance Custom Pairs : des memecoins adossés à Nvidia, Tesla ou l’or sur Solana
Pump.fun vient de lancer Custom Pairs, une fonctionnalité qui permet à n’importe qui de créer un token adossé non plus seulement au SOL ou à l’USDC, mais à des actions tokenisées, des cryptos majeures ou encore des métaux comme l’or.
Concrètement, un créateur peut désormais lancer un MEME/NVDA, un MEME/SPY ou un MEME/BTC, l’actif de contrepartie fournissant l’autre côté du marché. Le plus grand launchpad de la crypto adopte ainsi un modèle de paires personnalisées qui s’est récemment répandu chez Raydium et sur la Robinhood Chain.
Au lancement, 93 actifs de cotation sont disponibles grâce aux partenariats avec xStocks et Sunrise. Dans la foulée, Pump.fun et Sunrise ont amené 20 nouvelles actions tokenisées sur Solana, émises par Backpack Securities : Boeing, Alibaba, Webull, Costco, Dell, Trump Media, Hims, IBM, Johnson & Johnson, Lockheed Martin, Lululemon, MGM ou encore Pfizer. La liste, qui inclut aussi des ETF comme le S&P 500 ou le Nasdaq, des memecoins et de l’or tokenisé, est amenée à s’élargir, mais Pump.fun se réserve le droit de retirer un actif à tout moment.
Côté économie, les frais de bonding curve et de PumpSwap restent identiques aux lancements classiques. Les créateurs fixent une commission entre 0,05 % et 1 %, versée dans l’actif de la paire. Ils peuvent aussi opter pour un modèle cashback qui redistribue les frais aux traders, et répartir leurs gains entre jusqu’à 10 adresses, sachant que cette configuration devient définitive une fois validée. Enfin, 50 % des revenus générés par les Custom Pairs alimenteront le contrat de rachat et de destruction du $PUMP.
Arc : Circle lance son mainnet demain, le token attendra
Arc, la blockchain de Circle, ouvre son mainnet public ce mercredi 16 septembre mais sans TGE. Le réseau tourne déjà en mainnet privé avec plus d’une centaine de builders et d’institutions, et il se distingue par l’USDC qui sert de token de gas, donc chaque frais est libellé en dollars.
Sous le capot, un moteur de consensus dérivé de Tendermint baptisé Malachite promet une finalité inférieure à la seconde, sur une couche d’exécution compatible EVM construite avec Reth. L
Le token, lui, reste au stade de l’exploration (un mainnet oui, mais pas de sortie de jeton tout de suite !)
Circle a publié en mai un whitepaper décrivant un actif de coordination pour le staking, la gouvernance et les frais, avec une offre initiale de 10 milliards répartie entre l’écosystème (60 %), Circle (25 %) et une réserve long terme (15 %). Une vente privée d’environ 222 millions de dollars à 0,30 $ l’unité soit près de 3 milliards de valorisation aurait réuni a16z, BlackRock ou Apollo.
Ni date de TGE, ni calendrier de déblocage, ni mécanisme d’airdrop n’ont été publiés et Circle n’a pris aucune décision officielle de lancer quoi que ce soit.
Solana retrouve ses revenus d’octobre 2025 grâce aux Stonks
Les dApps Solana ont généré près de 8 millions de dollars de revenus le 11 septembre, leur meilleure journée depuis octobre 2025 et 40,8 millions de dollars sur la semaine.
Le moteur de cette poussée est le launchpad StonkFun, branché sur Raydium depuis le 6 septembre qui permet de lancer des memecoins appariés non pas au SOL mais à des actions tokenisées comme SPYx (S&P 500) ou NVDAx (NVIDIA).
La dynamique déborde de la spéculation pure. Solana a capté 61 % du volume mondial des memecoins sur DEX (contre 51 % la semaine précédente), pendant que Robinhood Chain reculait de 40 % à 32 %, et le réseau dépasse le volume spot de Bybit, Coinbase et Kraken depuis 12 semaines, seule Binance fait mieux.
Voir les stats Solana vs Robinhood 👉 https://blockworks.com/analytics/spot-dex/spot-dex-memes
Solana triple la taille de ses transactions : ce que Transaction V1 change vraiment
Depuis ce mardi 15 septembre, Solana accepte des transactions de 4096 octets, contre 1232 auparavant. Le nouveau format Transaction V1 est entré en service au début de l’epoch 1035. L’ancien plafond était un héritage de l’époque où Solana calait ses transactions sur la taille d’un paquet réseau : une contrainte devenue obsolète depuis le passage au protocole QUIC en 2022…
L’enjeu n’est pas la vitesse car le débit du réseau en transactions par seconde ne bouge pas, l’enjeu c’est l’atomicité. Jusqu’ici, un swap ou une preuve cryptographique volumineuse devait être découpé en plusieurs transactions, sans aucune garantie que l’ensemble réussisse ou échoue d’un bloc. Maintenant, une seule transaction V1 suffit : portefeuilles multisig d’entreprise, preuves à divulgation nulle de connaissance (comme celles des Confidential Transfers) et routes DeFi complexes tiennent dans un appel unique, avec une seule confirmation et moins de signatures à payer.
Revolut : quand un faux e-mail de police suffit à faire fuiter passeports et historiques Bitcoin
Le week-end a été mouvementé pour Revolut. La néobanque britannique, qui revendique plus de 80 millions de clients (dont ~8 millions en France), a confirmé le 12 septembre avoir été victime d’une fuite de données sensibles.
Particularité de l’affaire : aucun système n’a été forcé.
Les attaquants ont envoyé de fausses demandes d’urgence en se faisant passer pour une agence gouvernementale, depuis une adresse e-mail créée au sein d’un domaine officiel et dotée de certificats d’authentification valides. Trompée par cette apparence de légitimité, l’entreprise Revolut a transmis les dossiers demandés, sans vérifier l’habilitation réelle de l’expéditeur.
L’incident a été révélé par l’enquêteur crypto ZachXBT, puis confirmé par l’entreprise, qui parle d’une escroquerie d’usurpation d’identité “sophistiquée” menée par un acteur externe.

Selon la notification envoyée aux clients concernés, les pirates détiennent des documents KYC complets : noms, dates de naissance, adresses postales et e-mail, numéros de téléphone, profession, copies de passeports et de permis de conduire, selfies de vérification, mais aussi IBAN, date d’ouverture du compte et historique intégral des transactions, y compris en Bitcoin.
Revolut s’en tient à un nombre “limité” de clients sans avancer de chiffre officiel. Le Financial Times évoque environ 680 clients contactés, une estimation que la banque n’a pas confirmée. Les cibles, elles, ne font aucun doute : des profils fortunés, résidant surtout en France, en Suisse et en Belgique.
Les pirates réclament une rançon et menacent de publier chaque jour de nouvelles données jusqu’au paiement et reprochent à Revolut d’avoir envoyé des données hors de sa juridiction. Un montant de 10 000 bitcoins (~780 millions de dollars), circule sur X mais la banque ne l’a pas confirmé. Revolut affirme que ses systèmes et les fonds de ses clients restent intacts, qu’elle a bloqué l’adresse frauduleuse et prévenu l’agence usurpée, la police et les régulateurs.
Si vous avez reçu la notification, gelez votre dossier de crédit, changez votre code d’accès, activez les alertes carte et raccrochez au nez de quiconque vous appelle en citant votre IBAN ou votre dernier achat de bitcoins.
OKX ouvre des marchés pre-IPO sur OpenAI et Anthropic, et 100 actions tokenisées via xStocks
OKX a lancé le 10 septembre en Europe deux contrats perpétuels pre-IPO sur les valorisations d’OpenAI et d’Anthropic. Vous pouvez y prendre une position à la hausse ou à la baisse avec un levier jusqu’à 10x.
Vous n’achetez aucune action. Les titres privés de ces deux sociétés circulent dans des levées de fonds et sur des marchés secondaires qui vous ferment la porte si vous n’êtes pas investisseur qualifié. Hyperliquid et Binance vendent déjà ce type de contrat. OKX les rebaptise X-Perps et les ouvre aux traders européens éligibles
Attention toutefois : ces produits ne sont pas des actions. Aucun droit de vote, ni dividende, ni créance sur les sociétés.. c’est seulement une position ouverte sur un prix de référence.
En parallèle, OKX ouvre 110 marchés d’actions et d’ETF tokenisés (Nvidia, Google, Palantir, SPY, QQQ, SOXL…), négociables 24h/24 et parfois transférables vers un portefeuille personnel.
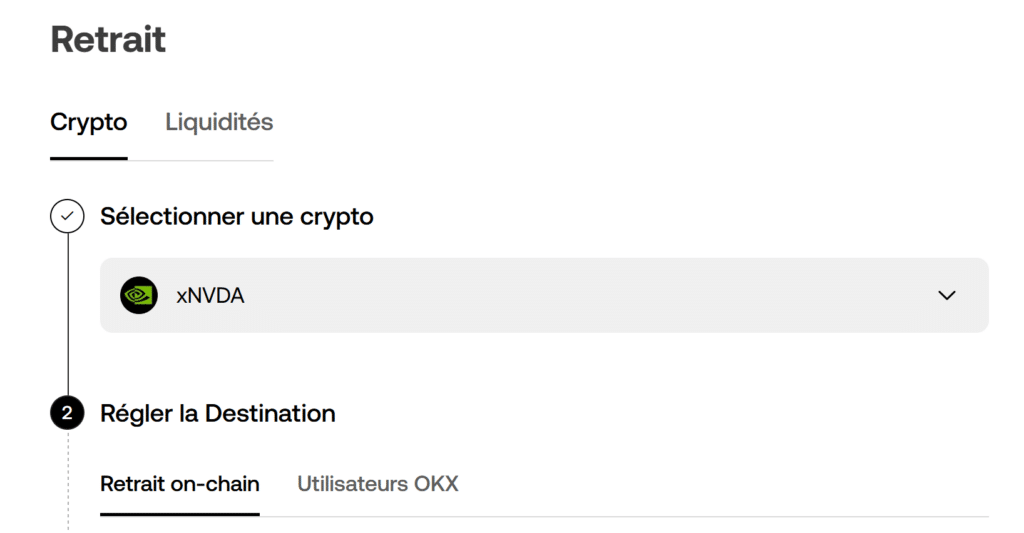
Les jetons sont émis par son partenaire xStocks, le cadre de tokenisation de Backed Assets déjà utilisé par Kraken, et chaque jeton est adossé 1:1 à des actions réelles conservées en dépôt. Là encore, les jetons suivent le cours sans conférer la propriété du titre, un statut juridique que certains acteurs contestent déjà.

OKX : Tradez vos Crypto aux meilleurs prix !
Quand on trade activement en crypto, le moindre point de frais fait la différence.
Avec l’activation des X-Perps sur votre compte, OKX affiche un frais maker de 0,08 % et un frais taker de 0,10 % sur le marché SPOT soit la grille la plus basse parmi les grands exchanges régulés en Europe. À titre de comparaison, Coinbase Advanced grimpe jusqu’à 0,60 % en taker, et Kraken Pro à 0,40 %.
| EXCHANGE | FRAIS MAKER | FRAIS TAKER | NOTE |
|---|---|---|---|
| OKX X-PERPs | 0,0800 % | 0,1000 % | Après activation X-Perps |
| OKX (par défaut) | 0,2000 % | 0,3500 % | Compte par défaut |
| Binance | 0,1000 % | 0,1000 % | |
| Bybit | 0,1000 % | 0,2500 % | |
| Coinbase Advanced | 0,4000 % | 0,6000 % | |
| Kraken Pro | 0,2500 % | 0,4000 % | |
| Bitvavo | 0,1500 % | 0,2500 % |
Pour profiter du tarif optimal, il suffit de remplir le court questionnaire permettant d’activer les X-Perps sur votre compte OKX. Une étape rapide qui débloque immédiatement la grille la plus avantageuse. Sans cette activation, OKX reste correct (0,20 % maker / 0,35 % taker), mais c’est après cette astuce que l’écart se creuse vraiment.
On vous explique tout dans notre vidéo dédiée 👇
Mais le prix ne fait pas tout. OKX opère en conformité avec MiCA, le cadre réglementaire européen qui encadre les prestataires de services crypto. Concrètement, cela signifie des garanties renforcées sur la transparence, la protection des fonds et la lutte contre les abus de marché. Trader au meilleur prix, oui mais sans sacrifier la sécurité.
Cet article vous a plu ? Recevez les prochains par email
Rejoignez +40 000 abonnés. L'essentiel du marché crypto dans votre boîte mail, tous les 2 jours.