Ce qu’il faut retenir :
- Ledger confirme qu’une puce espion cachée dans des appareils vendus par CryptoBilis volait les phrases de récupération.
- L’implant lisait les 24 mots affichés à l’écran et les envoyait aux attaquants via le réseau mobile LTE.
- Les pertes atteindraient jusqu’à 93,2 millions de dollars sur plus de 300 portefeuilles, selon des chercheurs on-chain.
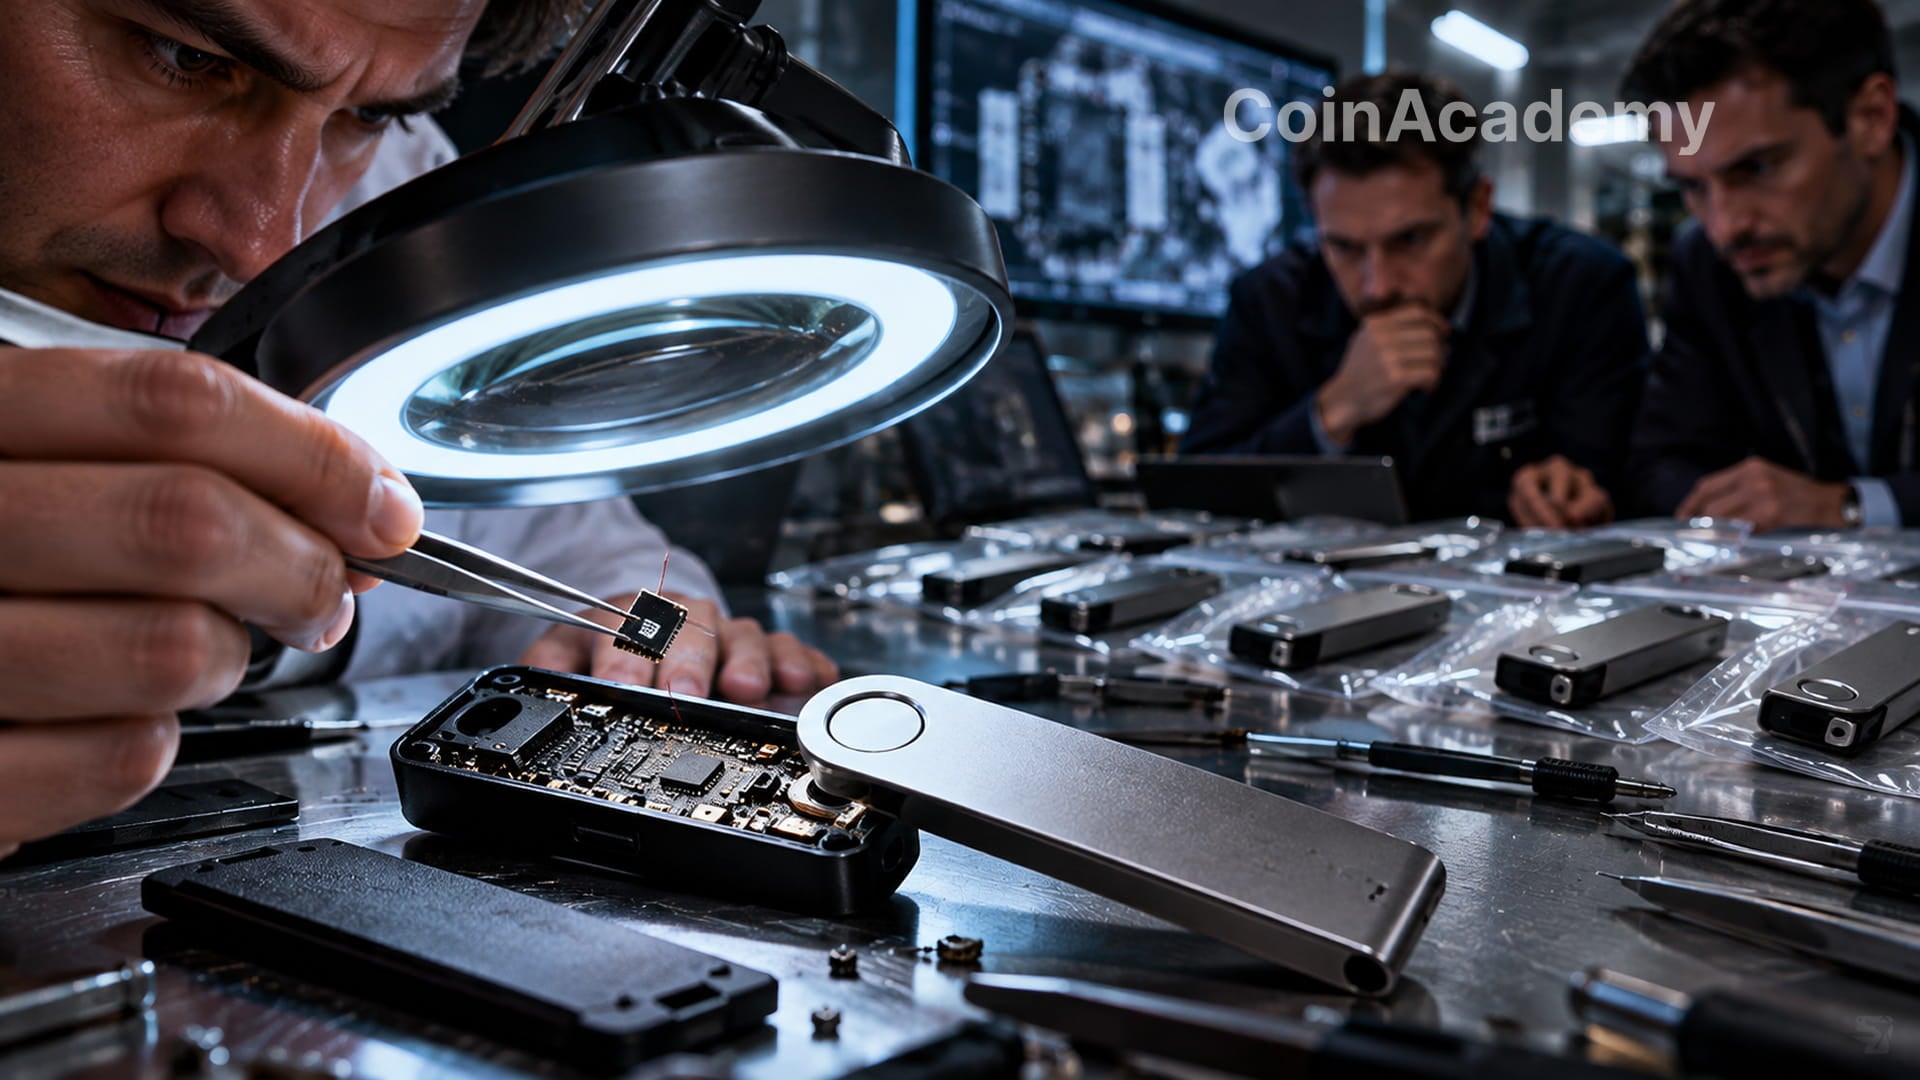
Ledger lève le voile sur le mécanisme du piratage lié à CryptoBilis. Un composant espion caché dans certains portefeuilles Ledger vendus par ce revendeur d’Asie du Sud-Est lisait la phrase de récupération de 24 mots affichée à l’écran, puis l’envoyait aux attaquants par le réseau mobile, a expliqué le fabricant français ce mardi 13 octobre dans un point d’étape publié sur X.
C’est la première explication publique de la méthode utilisée dans les vols du 9 octobre. Des chercheurs on-chain estiment les pertes à 93,2 millions de dollars au maximum, réparties sur plus de 300 portefeuilles. Tether a gelé 10 millions de dollars de USDT, son stablecoin indexé sur le dollar, liés au vol. Ledger n’a confirmé ni le nombre total de victimes, ni le montant dérobé.
Comment fonctionnait la puce espion de CryptoBilis
L’implant se logeait à l’intérieur du boîtier de l’appareil. Au moment de la configuration, le portefeuille affiche à l’écran la phrase de récupération que l’utilisateur doit recopier. Le microcontrôleur de la puce espion reconnaissait alors les mots, les décodait, puis les transmettait via le réseau LTE, la technologie de transmission de données des téléphones mobiles, grâce à une eSIM intégrée.
La phrase de récupération est la clé maîtresse d’un portefeuille crypto. Quiconque la détient peut recréer le portefeuille sur un autre appareil et vider les fonds, sans jamais toucher au Ledger physique ni modifier la moindre transaction sur celui-ci. Les victimes ne pouvaient donc rien remarquer à l’usage.
Le logiciel de Ledger a-t-il été piraté ?
Non, selon l’entreprise. Ledger affirme que l’implant n’a modifié ni le Secure Element, ni le système d’exploitation de l’appareil. Le Secure Element, c’est-à-dire la puce sécurisée chargée de protéger les clés privées, est resté intact. Les transactions et les signatures n’ont pas été altérées non plus.
Ledger qualifie l’incident d’attaque physique sur la chaîne d’approvisionnement, et non de faille de ses logiciels ou de ses systèmes internes. L’attaquant a contourné la sécurité de l’appareil en espionnant son écran au lieu de la casser.
L’entreprise a confirmé la présence d’un implant non autorisé dans au moins un appareil concerné. Toutes les pertes confirmées liées à l’incident du 9 octobre impliquent un portefeuille vendu par CryptoBilis. Ledger dit n’avoir vérifié aucun vol impliquant un appareil acheté ailleurs, mais examine des signalements d’implants dans d’autres appareils et d’autres régions.
Des appareils piégés hors d’Asie ? Les signalements se multiplient
Sur X, plusieurs messages viraux affirment que des appareils modifiés circulent au-delà du réseau de CryptoBilis. L’un d’eux évoque un Ledger Flex acheté à l’aéroport de Singapour et équipé d’un implant espion.
Selon l’utilisateur 0xJohannes_, des portefeuilles Ledger achetés en Europe chez MediaMarkt, revendeur agréé, contiendraient des implants similaires à ceux du piratage récent. Ces affirmations n’ont pas été vérifiées de manière indépendante, et Ledger ne les a pas confirmées. L’entreprise se limite pour l’instant à indiquer qu’elle enquête sur ces signalements.
Que faire si vous avez acheté un Ledger chez CryptoBilis ?
CryptoBilis a cessé de vendre des appareils Ledger, selon le fabricant. Ledger donne deux consignes à ses clients :
Si vous avez acheté un portefeuille chez ce revendeur sans l’avoir encore configuré, ne l’initialisez pas. Si vous l’utilisez déjà, transférez vos actifs vers un nouvel appareil, avec une nouvelle phrase de récupération générée sur ce nouvel appareil. Changer simplement de code PIN ne suffit pas : la phrase compromise permet toujours de recréer le portefeuille.
Ce qu’il faut surveiller
L’enquête de Ledger sur les appareils achetés hors de CryptoBilis sera déterminante. Si des implants étaient confirmés chez d’autres revendeurs, en particulier en Europe, l’affaire changerait d’échelle et toucherait la confiance dans l’ensemble du circuit de distribution des portefeuilles physiques. Ledger doit aussi encore publier un bilan officiel du nombre de victimes et des montants volés.
Cet article vous a plu ? Recevez les prochains par email
Rejoignez +40 000 abonnés. L'essentiel du marché crypto dans votre boîte mail, tous les 2 jours.